

Jeśli sądzić po nagłówkach z ostatniego roku, w technologii wydarzyła się tylko jedna rzecz: sztuczna inteligencja. Konferencje, raporty analityków, budżety i rozmowy zarządów krążą wokół modeli językowych i agentów. Tymczasem pod tym medialnym szumem zaszło kilka zmian, które dla większości organizacji będą miały bardziej namacalne konsekwencje niż kolejny model – bo mają konkretne terminy, konkretne sankcje i konkretne listy zadań. Nie są to technologie, które „można rozważyć". Są to technologie, które trzeba wdrożyć, a decyzja dotyczy jedynie tego, czy zrobi się to w spokoju, czy w pośpiechu.
W tej części przyglądam się trzem takim obszarom, które łączy wspólny mianownik: zaufanie. Chodzi o to, jak szyfrujemy dane, jak potwierdzamy tożsamość oraz jak udowadniamy, że oprogramowanie, które tworzymy i kupujemy, jest bezpieczne. W drugiej części zajmę się infrastrukturą: gdzie dane fizycznie leżą, ile za to płacimy i jak organizujemy pracę zespołów, które to wszystko utrzymują.
Kryptografia postkwantowa: termin, który minie szybciej, niż się wydaje
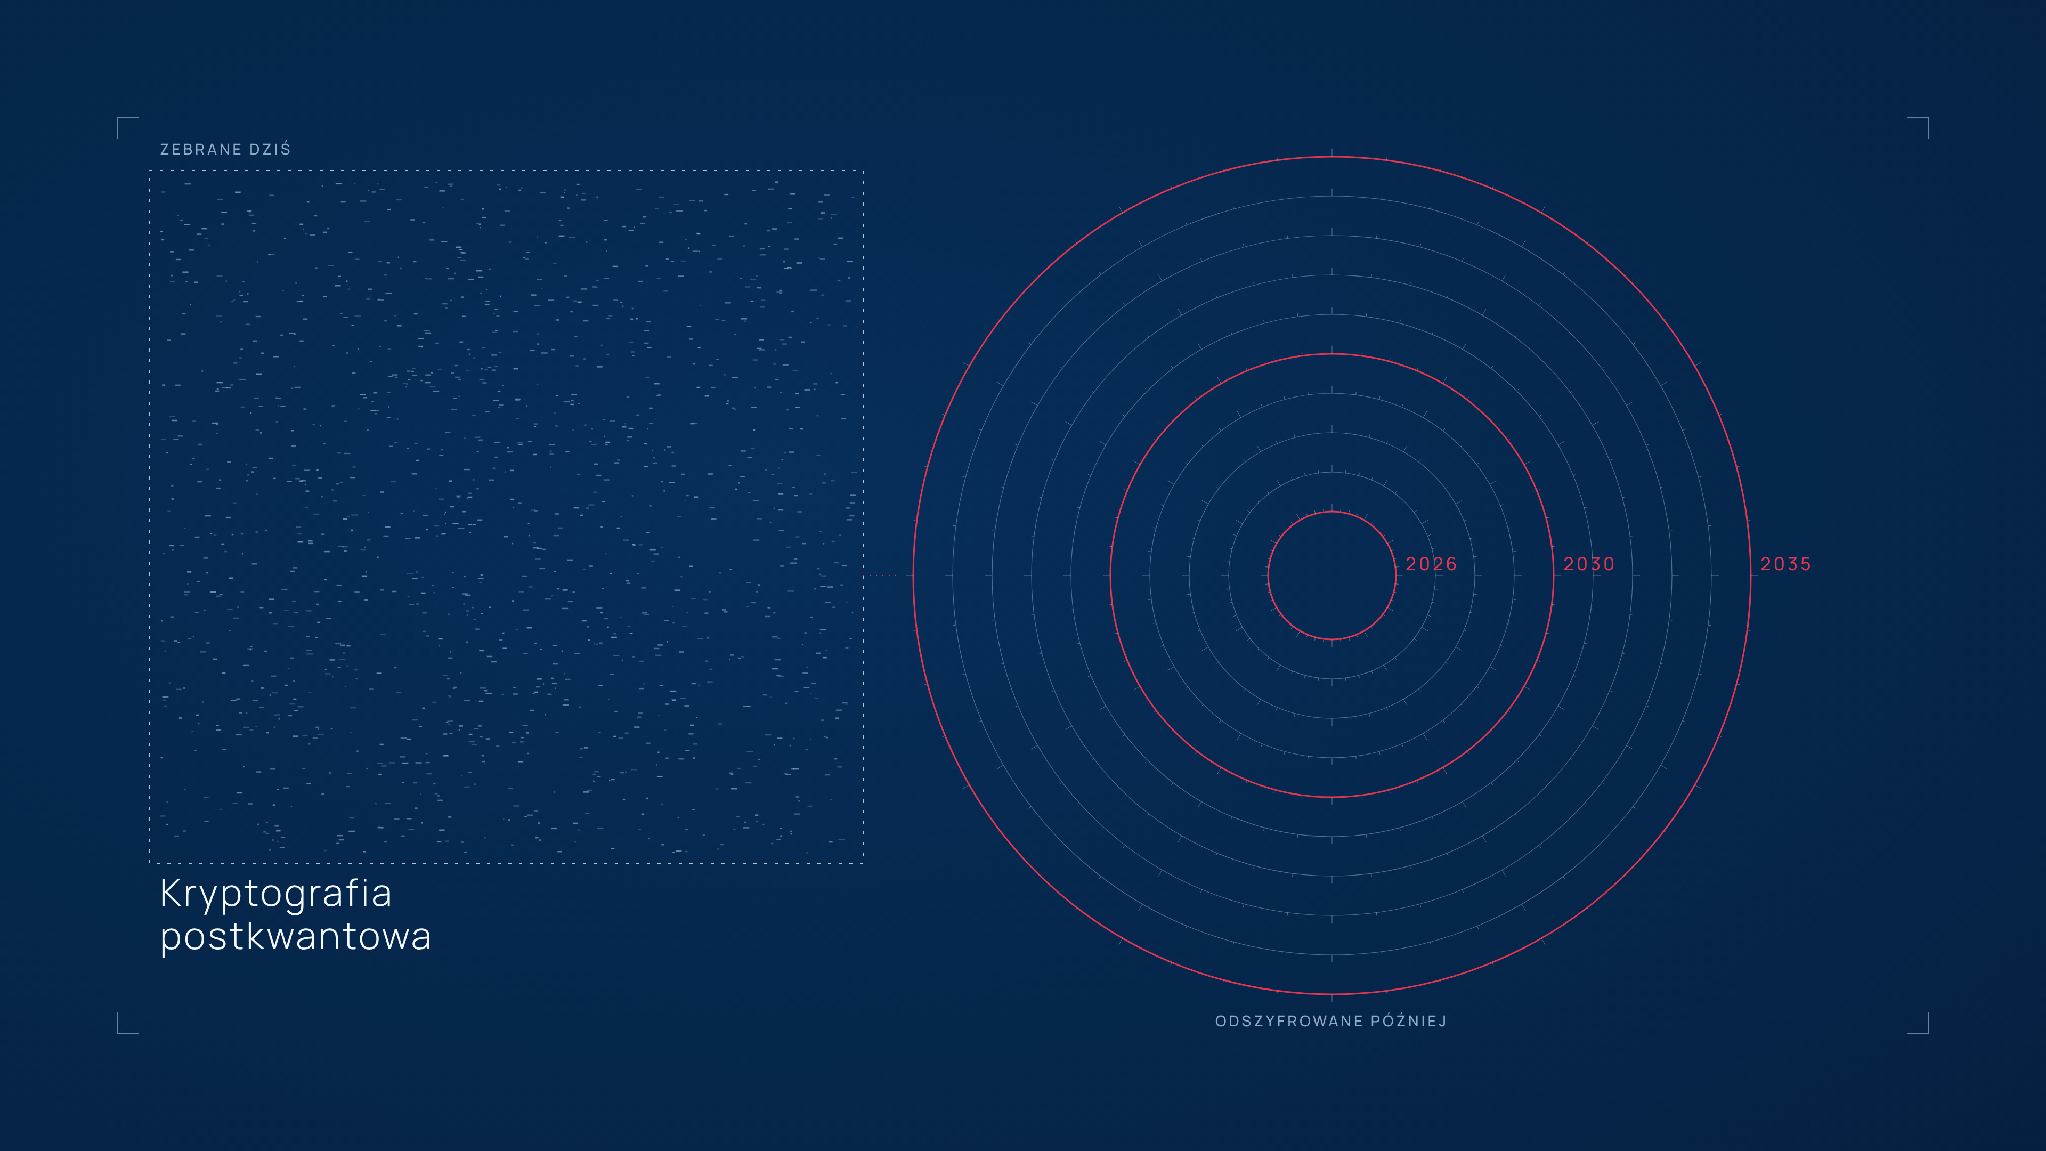
Komputery kwantowe zdolne do łamania dzisiejszych algorytmów szyfrowania jeszcze nie istnieją. Mimo to migracja do kryptografii odpornej na ataki kwantowe przestała być tematem akademickim i stała się obowiązkiem z datami w kalendarzu. Powód jest prosty i nazywa się „zbierz teraz, odszyfruj później": przeciwnik, który dziś przechwyci zaszyfrowaną komunikację, może ją przechować i odczytać za dziesięć lat, gdy odpowiedni sprzęt będzie dostępny. Dla danych, które muszą pozostać poufne przez dekadę – dokumentacji medycznej, danych finansowych, tajemnic przemysłowych, informacji o infrastrukturze krytycznej – ryzyko jest realne już dziś, a nie w odległej przyszłości.
W czerwcu 2025 roku Komisja Europejska opublikowała skoordynowaną mapę drogową migracji do kryptografii postkwantowej. Zakłada ona, że do końca 2026 roku państwa członkowskie i kluczowe organizacje wyznaczą osoby odpowiedzialne, przeprowadzą inwentaryzację stosowanej kryptografii, przygotują plan migracji i rozpoczną pilotaże dla systemów wysokiego i średniego ryzyka. Do końca 2030 roku systemy wysokiego ryzyka mają być zmigrowane, a aktualizacje oprogramowania i oprogramowania układowego mają być domyślnie zabezpieczone algorytmami odpornymi na ataki kwantowe. Do końca 2035 roku migracja ma objąć pozostałe systemy. W październiku 2026 roku Niemcy przyjęły krajowe wytyczne, które przenoszą te daty na grunt niemieckiej administracji i gospodarki, a niemiecki urząd BSI w swoich rekomendacjach technicznych wskazuje rok 2031 jako ostatni, w którym dopuszczalne jest ustanawianie kluczy wyłącznie klasycznymi metodami.
Po drugiej stronie Atlantyku amerykański NIST, którego standardy w praktyce wyznaczają kierunek całej branży, opublikował w 2024 roku pierwsze standardy algorytmów postkwantowych i zapowiedział, że algorytmy takie jak RSA‑2048 zostaną uznane za przestarzałe po 2030 roku, a po 2035 roku ich stosowanie nie będzie już dozwolone. Producenci przeglądarek, systemów operacyjnych i urzędy certyfikacji dostosowują swoje plany do tych dat, co oznacza, że część migracji odbędzie się „sama" wraz z aktualizacjami. Część jednak nie – i to ta część jest problemem.
Dla przeciętnej organizacji najważniejszym i najtrudniejszym krokiem nie jest wybór nowego algorytmu, lecz inwentaryzacja. Mało która firma wie, gdzie dokładnie używa kryptografii: w certyfikatach TLS, w podpisach kodu, w tokenach uwierzytelniania, w bazach danych, w urządzeniach sieciowych, w systemach wbudowanych, w umowach z dostawcami. Każde z tych miejsc ma innego właściciela, inny cykl życia i inny poziom trudności wymiany. Dlatego pierwszym zadaniem na 2026 rok nie jest zakup czegokolwiek, lecz sporządzenie mapy: co, gdzie, kto i na jak długo musi pozostać poufne. Dopiero taka mapa pozwala ustalić, które systemy należą do grupy wysokiego ryzyka z terminem 2030 roku, a które mogą poczekać. Warto też dopisać do standardowych pytań dla dostawców jedno nowe: jaki jest wasz plan migracji do kryptografii postkwantowej i w jakim terminie?
Koniec hasła: klucze dostępu i europejski portfel tożsamości
Hasła były skazane na wymarcie od lat, ale dopiero ostatni rok przyniósł dowody, że ten proces faktycznie się dzieje. Sojusz FIDO, organizacja standaryzująca uwierzytelnianie bez haseł, podał w październiku 2026 roku, że na świecie działa około siedmiu miliardów kluczy dostępu (passkeys). Ważniejsze od liczby bezwzględnej są dane z corocznego indeksu obejmującego piętnaście największych serwisów konsumenckich, w tym Amazon, Google, Microsoft, PayPal i WhatsApp: ponad jedna trzecia udanych logowań odbywa się już przez klucz dostępu, logowania te kończą się sukcesem częściej niż logowania hasłem i są blisko trzykrotnie szybsze. Każdy uczestnik indeksu, który mierzy skuteczność ataków phishingowych, odnotował ich spadek po wdrożeniu kluczy dostępu, a każdy, kto podzielił się danymi o kosztach, odnotował spadek wydatków na kody SMS. Większość tych serwisów planuje w ciągu roku udostępnić konta w pełni bezhasłowe.
Dla organizacji oznacza to dwie rzeczy. Po pierwsze, klucze dostępu stały się rozwiązaniem domyślnym: wspierają je wszystkie główne systemy operacyjne, przeglądarki i menedżery haseł, a użytkownicy znają je już z bankowości i serwisów konsumenckich. Wdrożenie w systemach wewnętrznych i w produktach skierowanych do klientów przestało być projektem pionierskim. Po drugie, klucze dostępu to jedyna szeroko dostępna metoda uwierzytelniania odporna na phishing. Kody SMS i aplikacje generujące kody jednorazowe można wyłudzić, klucza dostępu nie da się przekazać oszustowi, bo jest kryptograficznie związany z konkretną domeną. W czasach, gdy większość udanych włamań zaczyna się od przejętego konta, to argument, który powinien przemawiać do każdego zarządu.
Równolegle do zmiany technologicznej zachodzi zmiana regulacyjna o jeszcze większym zasięgu. Zrewidowane rozporządzenie eIDAS nakłada na każde państwo członkowskie obowiązek udostępnienia obywatelom europejskiego portfela tożsamości cyfrowej (EUDI Wallet) do grudnia 2026 roku. Dania uruchomiła swój portfel w czerwcu 2026 roku, Niemcy, Francja i Włochy prowadzą publiczne środowiska testowe, a Polska znajduje się w grupie państw, które rozbudują istniejącą aplikację – w naszym przypadku mObywatela. Komisja otwarcie przyznaje, że nie wszystkie państwa zdążą, ale kierunek jest przesądzony.
Dla biznesu kluczowy jest drugi termin. Od grudnia 2027 roku banki, ubezpieczyciele, operatorzy telekomunikacyjni, dostawcy energii i inne podmioty zobowiązane do silnego uwierzytelniania klienta, a także bardzo duże platformy internetowe, będą musiały akceptować portfel jako sposób identyfikacji. To oznacza przebudowę procesów onboardingu, weryfikacji wieku, podpisywania umów i logowania. Organizacje, które zaczną pilotaże w 2026 lub na początku 2027 roku, będą miały czas na naukę; te, które poczekają na pierwszą certyfikację krajowego portfela, będą robić to w pośpiechu. Nawet firmy spoza listy podmiotów zobowiązanych powinny się tym zainteresować, bo portfel oznacza koniec kosztownych i niewygodnych procesów weryfikacji tożsamości opartych na skanach dokumentów.
Dowód zamiast deklaracji: CRA, SBOM i nowa ustawa o KSC
Trzeci obszar dotyczy tego, jak udowadniamy, że oprogramowanie jest bezpieczne. Przez dekady wystarczała deklaracja. Ostatni rok przyniósł trzy regulacje, które zamieniają deklarację w obowiązek dokumentowania, raportowania i ponoszenia odpowiedzialności.
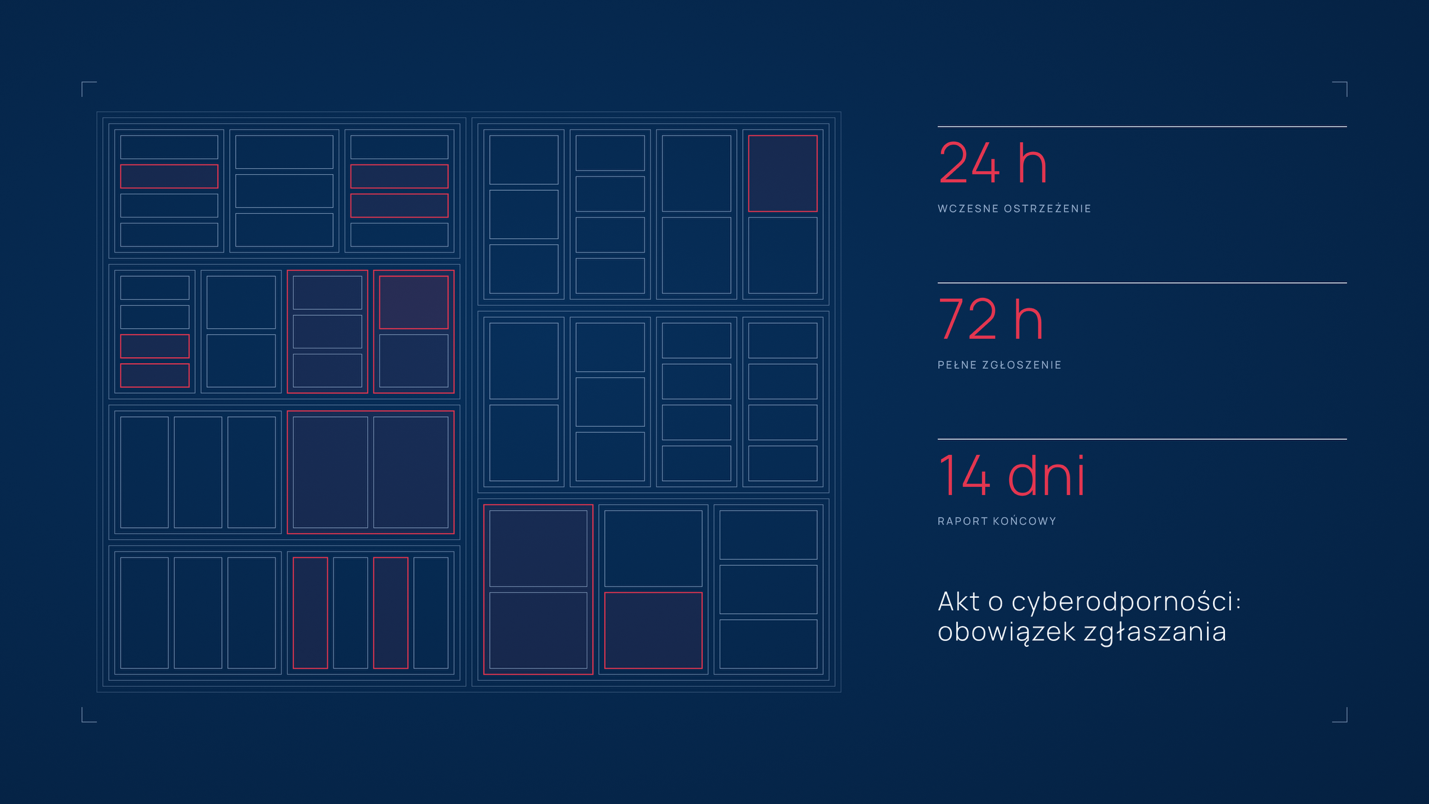
Pierwsza to unijny akt o cyberodporności (Cyber Resilience Act), który obejmuje każdy produkt z elementami cyfrowymi wprowadzany na rynek europejski: od routerów i urządzeń przemysłowych po aplikacje i biblioteki komercyjne. Jego pierwszy etap wszedł w życie 11 września 2026 roku. Od tego dnia producenci mają obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów: wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, pełne zgłoszenie w ciągu 72 godzin, raport końcowy w ciągu 14 dni od udostępnienia poprawki. Zgłoszenia trafiają przez jedną platformę prowadzoną przez agencję ENISA do krajowego zespołu CSIRT, a stamtąd do wszystkich państw, w których produkt jest dostępny. Pełne zastosowanie aktu, w tym wymagania projektowe i ocena zgodności, nastąpi w grudniu 2027 roku.
Techniczną podstawą tych obowiązków jest wykaz komponentów oprogramowania, czyli SBOM: ustrukturyzowana lista wszystkich bibliotek, pakietów i zależności, z których składa się produkt. Opublikowane w czerwcu 2026 roku badanie ENISA pokazuje stan rzeczy bez upiększeń. Spośród ponad trzystu ankietowanych, głównie europejskich organizacji, 78 procent rozpoczęło prace nad SBOM, ale tylko 9 procent osiągnęło pełną dojrzałość i automatyzację. Zaledwie 2 procent zawsze otrzymuje wykaz komponentów od komercyjnych dostawców oprogramowania, a tylko 10 procent ma obowiązek dostarczania SBOM wpisany do umów z dostawcami. Ponad 90 procent deklaruje obawy o bezpieczeństwo łańcucha dostaw, ale tylko jedna trzecia przeznacza na nie znaczące zasoby. Innymi słowy: świadomość jest, praktyki nie ma, a termin biegnie.
Druga regulacja ma wymiar krajowy. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 roku i objęła osiemnaście sektorów gospodarki. Nowością jest zasada samoidentyfikacji: to zarząd musi ocenić, czy firma spełnia kryteria podmiotu kluczowego lub ważnego, i do 3 października 2026 roku złożyć wniosek o wpis do wykazu prowadzonego przez Ministerstwo Cyfryzacji. Kolejne obowiązki – analiza ryzyka, środki bezpieczeństwa proporcjonalne do ryzyka, ciągłe monitorowanie, obsługa i zgłaszanie incydentów, audyty – wchodzą etapami w kwietniu 2027 i 2028 roku. Za niedopełnienie obowiązków ustawa przewiduje kary finansowe oraz sankcje osobiste wobec kadry zarządzającej. Prezydent, podpisując ustawę, skierował jej część do Trybunału Konstytucyjnego, ale nie wstrzymuje to jej stosowania. Z rozmów z firmami wynika, że wiele z nich odkłada przygotowania do czasu pierwszych kar. To strategia, którą trudno polecić.
Trzecim, cichszym wątkiem jest pochodzenie oprogramowania w szerszym sensie. Gartner wpisał na listę strategicznych trendów na 2026 rok „cyfrowe pochodzenie" (digital provenance), rozumiane jako możliwość zweryfikowania, skąd pochodzi kod, dane i treści, oraz czy nie zostały zmanipulowane. Mieszczą się w tym podpisywanie artefaktów, znaki wodne i właśnie SBOM. W tym samym nurcie agencje bezpieczeństwa w Stanach Zjednoczonych i Europie od dwóch lat naciskają na odchodzenie od języków programowania, które nie chronią pamięci, na rzecz takich jak Rust – bo większość najpoważniejszych podatności w oprogramowaniu systemowym wynika właśnie z błędów zarządzania pamięcią. Nie jest to zadanie na jeden kwartał, ale dla organizacji tworzących oprogramowanie z długim cyklem życia warto już dziś ustalić, w jakim języku powstaną nowe komponenty krytyczne.
Co z tego wynika dla zarządu
Trzy opisane obszary mają wspólną cechę: żaden nie wymaga przełomowej technologii, każdy wymaga inwentaryzacji, decyzji i konsekwencji. Program na najbliższe dwanaście miesięcy mógłby wyglądać tak. Po pierwsze, sporządzić mapę kryptografii i wyznaczyć właściciela migracji postkwantowej, bo unijny termin na plan to koniec tego roku. Po drugie, wdrożyć klucze dostępu wewnętrznie i w produktach, a jeśli firma należy do sektorów regulowanych, uruchomić pilotaż integracji z europejskim portfelem tożsamości. Po trzecie, ustalić, czy firma podlega ustawie o KSC i aktowi o cyberodporności, a niezależnie od odpowiedzi zacząć generować i wymagać od dostawców wykazów komponentów oprogramowania. Żadne z tych zadań nie trafi na okładkę magazynu technologicznego. Każde z nich zadecyduje o tym, czy za dwa lata firma będzie zajmować się rozwojem, czy gaszeniem pożarów.
Najbardziej wartościowe źródła
- Komisja Europejska, obowiązki raportowe w ramach Cyber Resilience Act: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- ENISA, „SBOM Adoption State of Play 2026" (czerwiec 2026): https://www.enisa.europa.eu/sites/default/files/2026-06/SBOM%20Adoption%20State%20of%20Play%202026.pdf
- FIDO Alliance, „7 Billion Passkeys and Counting" (październik 2026): https://fidoalliance.org/7-billion-passkeys-and-counting-the-next-chapter-of-passwordless-authentication/
- OpenID Europe, harmonogram wdrożenia EUDI Wallet (stan na październik 2026): https://www.openideurope.eu/digital-identity/eudi-wallet-timeline/
- Secani, terminy migracji do kryptografii postkwantowej w UE, Niemczech i według NIST: https://secani.com/blog/post-quantum-cryptography-deadlines-2030-2035
- Prawo.pl, ustawa o KSC – pytania i odpowiedzi Ministerstwa Cyfryzacji: https://www.prawo.pl/biznes/ustawa-o-ksc-pytania-i-odpowiedzi,1542178.html
- Gartner, Top Strategic Technology Trends for 2026 (październik 2025): https://www.businesswire.com/news/home/20251020453550/en/Gartner-Identifies-the-Top-Strategic-Technology-Trends-for-2026
